Télétravail et déplacements : le filtrage DNS suit vos ordinateurs
Filtrage DNS pour PME : un agent léger sur macOS ou Windows protège vos postes au bureau comme en télétravail, en moins de 15 minutes, dès 3,60 € HTVA.
Le télétravail fait partie du quotidien en Belgique.
Ici, pas de matériel à poser dans une baie ni de technicien qui bloque le réseau pendant une demi-journée.
Le DNS, c'est l'annuaire d'Internet. Quand vous cliquez sur un lien, votre ordinateur commence par demander à quelle adresse se trouve le domaine visé.
La sécurité est le socle, mais l'outil va plus loin.
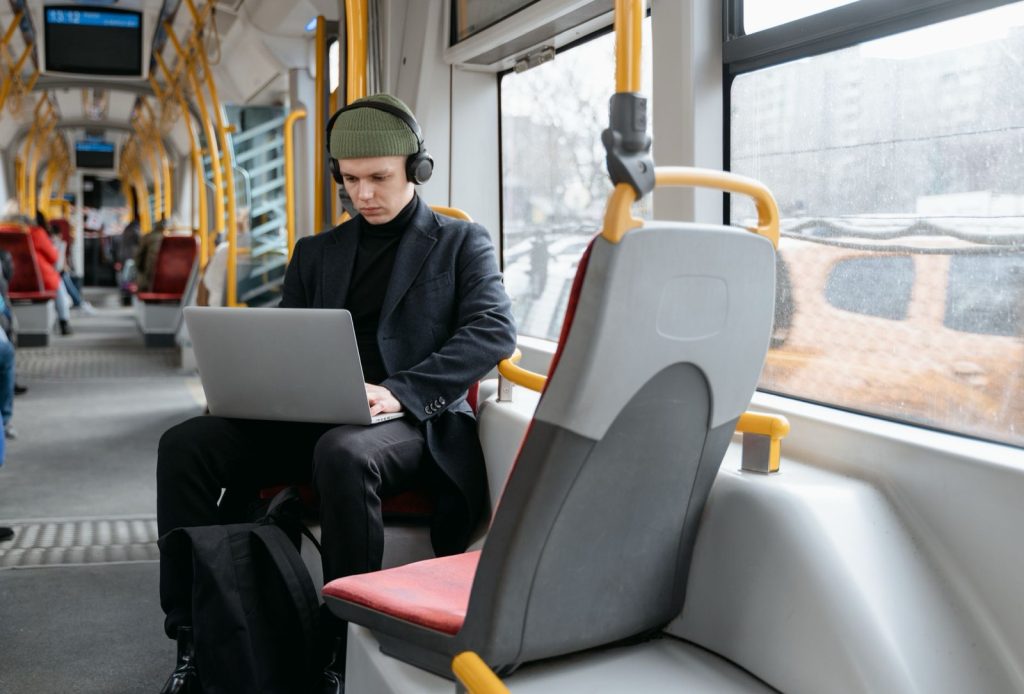
Le même ordinateur portable passe la semaine sur le bureau de l’entreprise, sur la table de la cuisine et sur la tablette d’un train. Franchement, la protection doit donc suivre la machine. C’est ce que fait le filtrage DNS déployé par Styx Consulting, et la PME qui cherche un partenaire IT stratégique pour les PME et les grandes entreprises y trouve un argument simple. Un agent léger s’installe sur macOS ou Windows. Le poste reste protégé au bureau comme en télétravail, sans IP fixe et sans boîtier à brancher. La mise en route prend moins de 15 minutes.
Au bureau, à la maison ou en déplacement : le filtrage DNS protège le poste là où il se trouve
Le télétravail fait partie du quotidien en Belgique. En 2023, 35,9 % de la population belge déclarait travailler de temps en temps à domicile, d’après les chiffres européens repris par Business AM le 29 septembre 2024. Dans une petite entreprise, cela veut dire qu’une partie des clics se fait loin du réseau du bureau : sur la box de la maison, sur le wifi d’un hôtel ou sur le partage de connexion d’un téléphone.
La solution de Styx Consulting est construite pour cette réalité. Le texte de l’offre le dit clairement : « Pas besoin d’IP fixe — vos postes sont protégés partout, au bureau comme en télétravail. » La règle de sécurité ne dépend plus de l’endroit où vous vous connectez. Elle est installée sur l’ordinateur et voyage avec lui.
Quand les équipes bougent, c’est à mon avis le vrai point fort. Le commercial qui ouvre ses mails dans le train a la même protection que la comptable assise au siège. Personne n’a besoin d’y penser.
Le prestataire rappelle aussi ce qui arrive chaque semaine à des PME belges : du phishing et des vols d’identifiants, des ransomwares qui bloquent l’activité, des comptes Microsoft 365 piratés, des fraudes au président. Et il précise que la plupart de ces attaques commencent de la même façon, par une connexion à un domaine malveillant. C’est justement cette connexion que le filtrage DNS coupe.
Photo : Styx Consulting
Un agent léger sur macOS ou Windows, sans IP fixe ni boîtier à installer
Ici, pas de matériel à poser dans une baie ni de technicien qui bloque le réseau pendant une demi-journée. Côté mise en place, trois étapes sont décrites. Vous installez l’agent sur chaque poste, que ce soit un Mac ou un PC Windows. Vous choisissez les catégories de contenu à bloquer. Ensuite vous suivez les résultats depuis un tableau de bord.
Un point compte pour une petite structure, et la page y insiste : « Aucun matériel à installer, aucune interruption de service. » Et encore : « Dès la première minute d’activation, vos postes sont protégés. » Le jour du déploiement, l’équipe continue donc de travailler normalement. Je conseille malgré tout de prévenir les collègues la veille, pour que personne ne s’étonne de voir un nouvel agent sur son poste.
Le filtrage DNS opérationnel en moins de 15 minutes, en 3 étapes
1. Installer l’agent
Agent léger pour macOS ou Windows. Sans IP fixe, au bureau comme en télétravail.
2. Configurer les catégories
Plus de 35 catégories : malwares, phishing, adulte, réseaux sociaux, jeux… Listes d’autorisation ou de blocage sur mesure.
3. Protéger et analyser
Requêtes bloquées en temps réel, rapports de menaces, politiques ajustées depuis un tableau de bord centralisé.
45 000+
organisations protégées
235 M
menaces bloquées par jour
200 Md
requêtes DNS par jour
80 %
des malwares passent par le DNS
Source : page DNS Filtering de Styx Consulting (solution DNSFilter), lue le 26 octobre 2026.
Phishing, ransomwares, sites malveillants : la connexion est coupée avant l’ouverture de la page
Le DNS, c’est l’annuaire d’Internet. Quand vous cliquez sur un lien, votre ordinateur commence par demander à quelle adresse se trouve le domaine visé. Le filtrage DNS intervient à ce moment-là. Si le domaine est connu comme dangereux, la page ne s’ouvre pas. Le faux portail bancaire ne s’affiche pas, et le fichier piégé ne commence jamais à se télécharger.
Un chiffre de la page explique pourquoi cette barrière est si efficace : « 80 % des malwares utilisent le DNS pour communiquer. » En coupant la connexion à la source, on bloque l’attaque avant même qu’elle démarre. L’objectif est résumé ainsi : éviter qu’un clic sur un lien frauduleux vous coûte des milliers d’euros. Mieux vaut, à mon sens, arrêter le clic à ce stade que réparer les dégâts ensuite.
L’échelle de DNSFilter, la solution que Styx Consulting déploie en tant que partenaire officiel, montre à quel point la base est solide : plus de 45 000 organisations protégées, 235 millions de menaces bloquées et 200 milliards de requêtes DNS traitées chaque jour. Ces volumes rassurent autant une PME de cinq personnes à Namur ou à Liège qu’une grande structure, puisqu’elle s’appuie sur la même solution sans minimum de postes.
Plus de 35 catégories et des règles par utilisateur, service ou site
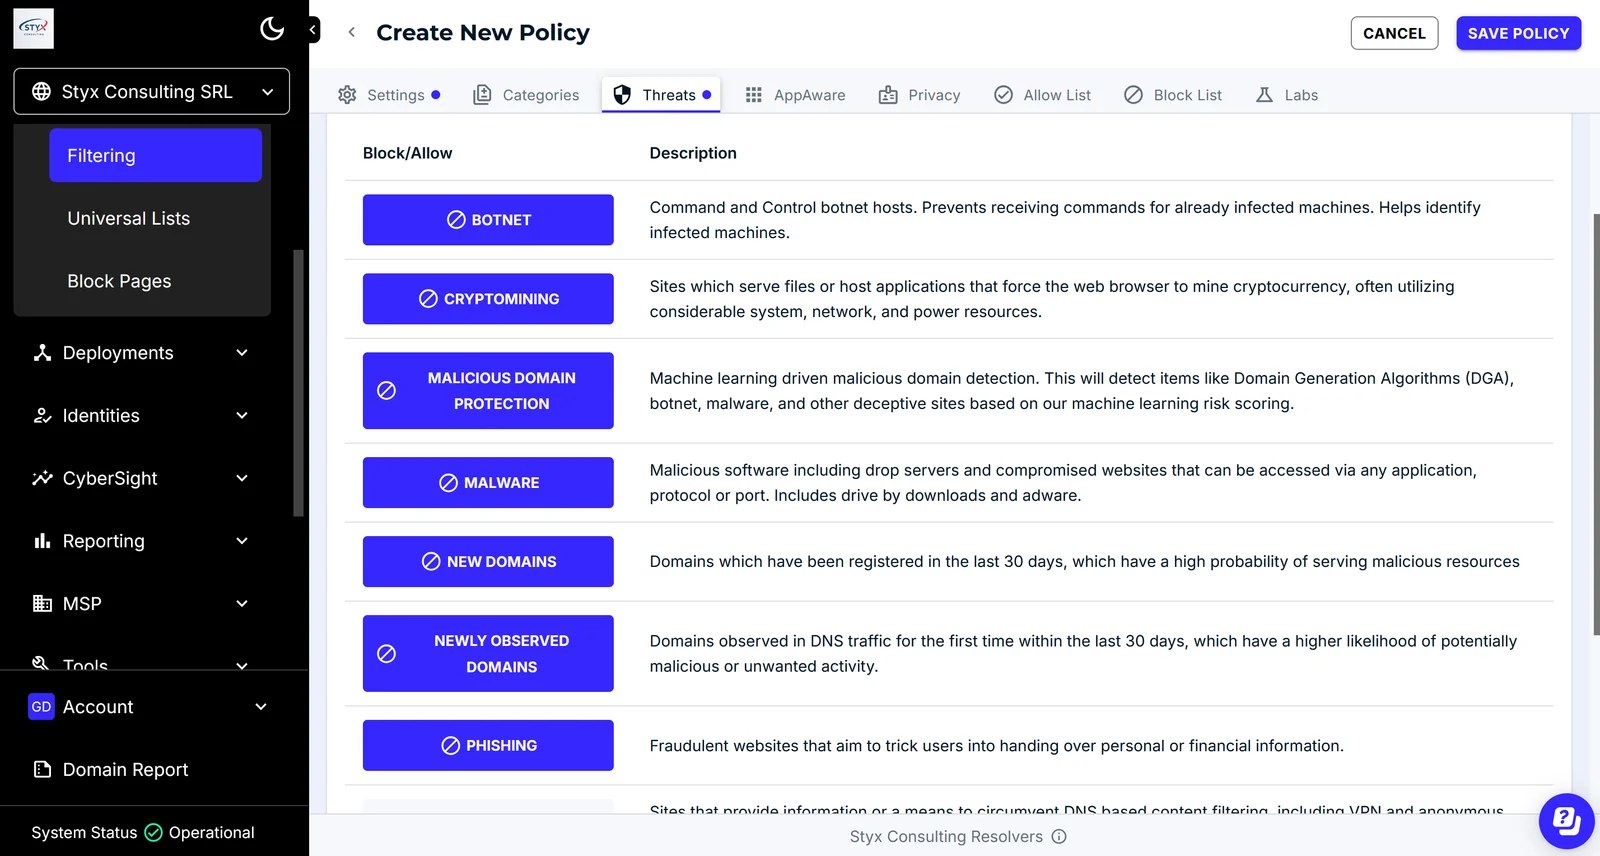
La sécurité est le socle, mais l’outil va plus loin. On choisit parmi plus de 35 catégories de contenu : malwares, phishing, contenus pour adultes, réseaux sociaux, jeux… On ajoute ses propres listes d’autorisation ou de blocage. Puis on applique des politiques différentes selon l’utilisateur, le service ou le site.
Le bon réflexe : activer d’abord les catégories de sécurité, puis ajuster le reste service par service. Prenons un exemple. Le service marketing garde l’accès aux réseaux sociaux, parce que c’est son métier. L’atelier ou l’accueil n’en a pas besoin pendant les heures de travail. Une agence en Wallonie et un bureau au Luxembourg peuvent avoir chacun leurs règles. Tout se règle en un clic, sans toucher aux ordinateurs un par un.
Les conditions commerciales vont dans le même sens : rester simple. Le tarif commence à 3,60 € HTVA par poste. La formule est nette : « Pas de contrat annuel imposé. Pas de frais cachés. Pas de minimum de postes. » Une entreprise de trois personnes peut donc démarrer avec trois postes et en ajouter au fil des embauches.
Un tableau de bord centralisé pour suivre les requêtes bloquées en temps réel
Un filtre qui travaille sans qu’on le voie rassure moins qu’un filtre dont on voit les résultats. La troisième étape du déploiement répond à ce besoin : vous suivez en temps réel les requêtes bloquées, vous consultez les rapports de menaces et vous ajustez vos politiques depuis un seul tableau de bord.
Côté dirigeant, l’intérêt est très concret. D’un coup d’œil, vous savez si un poste a tenté de joindre un domaine de phishing la veille. Vous savez aussi si une règle mérite d’être assouplie pour un service. Mieux vaut ouvrir ces rapports chaque semaine que les découvrir après un incident. Et comme Styx Consulting gère le service, vous avez un interlocuteur pour ces réglages. Vous pouvez demander une offre personnalisée, que le prestataire s’engage à envoyer sous 48 heures.
Photo : Styx Consulting
Un appui pour documenter vos mesures NIS2
La directive européenne NIS2 a été transposée en Belgique par la loi du 26 avril 2024, entrée en vigueur le 18 octobre 2024. Le Centre pour la Cybersécurité Belgique est l’autorité compétente principale. Pour les entreprises concernées, il ne suffit pas de se protéger : il faut aussi pouvoir montrer ce qui a été mis en place.
Ici aussi, l’offre se présente comme un appui : le filtrage DNS « contribue à vos mesures de sécurité NIS2 et vous aide à documenter les contrôles techniques mis en place ». Les politiques par catégorie, applicables en un clic, et les rapports du tableau de bord servent de traces écrites. C’est utile le jour où un client, un assureur ou un auditeur demande ce que fait l’entreprise contre le phishing.
Le saviez-vous ?
La Belgique fait partie des rares États membres à avoir transposé NIS2 dans le délai fixé par l’Union. La loi du 26 avril 2024, publiée au Moniteur belge le 17 mai 2024, s’applique depuis le 18 octobre 2024. Les entités concernées s’enregistrent sur le portail Safeonweb@work. La date limite était le 18 décembre 2024 pour les fournisseurs DNS, de cloud et de services gérés, et le 18 mars 2025 pour les autres entités essentielles et importantes.
Source : NIS2 Directive, statut de la Belgique (nisd2.eu), consulté le 26 octobre 2026.
Mon conseil pour cette semaine : faites la liste des ordinateurs qui sortent régulièrement du bureau. Ce sont les premiers à équiper. Avec un agent installé en quelques minutes et aucun minimum de postes, vous pouvez commencer par eux dès demain.
Questions fréquentes
Le filtrage DNS protège-t-il un ordinateur en télétravail ?
Oui. L’agent léger installé sur macOS ou Windows protège le poste partout, au bureau comme à domicile ou en déplacement, sans IP fixe.
Combien de temps faut-il pour déployer DNSFilter avec Styx Consulting ?
Moins de 15 minutes, selon Styx Consulting : installation de l’agent, choix des catégories, puis suivi depuis le tableau de bord. Aucun matériel à installer, aucune interruption de service.
Faut-il s’engager pour un an ou un nombre minimum de postes ?
Non. Le tarif commence à 3,60 € HTVA par poste, sans contrat annuel imposé, sans frais cachés et sans minimum de postes.
Peut-on appliquer des règles différentes selon les services ?
Oui. Plus de 35 catégories sont configurables, avec des listes d’autorisation ou de blocage et des politiques par utilisateur, service ou site.
Sources
Styx Consulting, page « DNS Filtering — Filtrage DNS & Blocage Web », lue le 26 octobre 2026 (offre, déploiement, catégories, tarif, chiffres DNSFilter).
NIS2 Directive, « NIS2 : statut en Belgique », consulté le 26 octobre 2026 (loi du 26 avril 2024, entrée en vigueur le 18 octobre 2024, CCB, échéances d’enregistrement).
Business AM, « Tendances du télétravail en Europe : 35,9 % de la population belge déclare travailler occasionnellement à domicile », 29 septembre 2024.
Le Solex Intemporel, inspiré du modèle de 1946, allie design rétro et technologie moderne. Cependant, ses performances et son prix soulèvent des questions pour les cyclistes avertis.
Le mythique Solex revient sous forme électrique, mais les passionnés s'interrogent. Entre innovations et réglementations, quel avenir pour ce symbole des années 60 ?